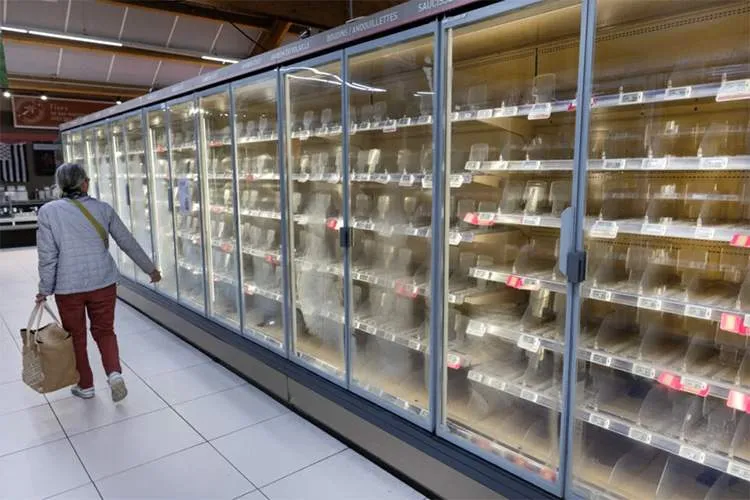
خلال هجوم إلكتروني واسع النطاق، استهدف القراصنة أنظمة التحكم في الثلاجات والمجمدات في مئات السوبرماركت عبر فرنسا، ورفعت درجة حرارة هذه الأجهزة إلى 50 درجة مئوية؛ ما أدى إلى اندلاع حرائق في بعض المتاجر وتلف كميات كبيرة من المواد الغذائية.
وذكرت وكالة إيتنا أن ادعاء مدعي باريس أعلن بدء تحقيق حول هذا الهجوم «واسع النطاق» الذي طال أنظمة الثلاجات المتصلة بالإنترنت في عدة سلاسل كبرى لتجزئة المواد الغذائية.
تفاصيل الهجوم
وفقًا لتقرير قناة BFM-TV الفرنسية التي كانت أول من نشر الخبر، نجح المهاجمون عن بُعد في تفعيل دورة "إذابة الثلج القسرية" في أنظمة ثلاجات ومخازن تبريد عدد كبير من المتاجر. وذكرت صحيفة لوموند أنه في بعض المجمدات ومخازن التبريد زاد القراصنة مدة هذه الدورة من ساعة إلى ثماني ساعات لتأخير تفعيل إنذارات التحذير.
أعلنت سلسلة المتاجر ليمو-سيكتر (مالك علامتي إنترامارش ونتو) أن درجة حرارة ثلاجات نحو 150 من متاجرها بلغت 50 درجة مئوية لمدة ست ساعات. ووفقًا للتقارير الأولية، تأثرت على الأقل 300 متجر من إنترامارش ونتو، نحو 100 متجر من كوپراتيف يو، حوالي 80 متجرًا لكارفور، عدة فروع لإي.لوكليرك وحوالي 30 متجرًا لمونوپريك بهذه الهجمة.
أعلنت مونوپريك، التي تمتلك نحو 490 متجرًا في فرنسا، أن خمسة بالمئة من فروعها تضررت.
رد فعل السلطات والشركات
وصف دومينيك شلشر، الرئيس التنفيذي لسلسلة كوپراتيف يو، هذا الهجوم بأنه إجراء خطير جدًا وغير مسبوق وقال إن استهداف معدات ضرورية للحفاظ على المواد الغذائية الطازجة وتأمين الأمن الغذائي لشعب فرنسا له أولوية قصوى.
وذكر مصدر في مكتب سباستيان لوكورنو، رئيس وزراء فرنسا، أنه أمر الوكالة الوطنية لأمن الفضاء الإلكتروني الفرنسية (ANSSI) بمراجعة هذا الهجوم. وبحسب التقرير فإن فرنسا تنسق أيضًا مع نظرائها الأوروبيين لأن هناك احتمال أن دولًا أخرى تضررت من الهجوم، والسلطات تقيّم المخاطر على شركات فرنسية أخرى كذلك.
ثغرة برمجية
وفقًا لتقرير nbc news، اعتمدت الثلاجات المتأثرة على برمجيات شركة الدنماركية دانفوس.
أعلنت دانفوس يوم الاثنين أن العديد من الوحدات المتضررة «بلغت نهاية عمرها ولا تتلقى تحديثات برمجية أو أمنية بعد الآن» أو «تستخدم برنامجًا وسيطًا قديمًا.»
وقالت الشركة إنها «نصحت العملاء بالحفاظ على الأنظمة المدعومة محدثة بأحدث البرامج الوسيطة ونقل الأنظمة القديمة إلى حلول الجيل الحالي.»
رغم أن الآلية الدقيقة التي استغلها المهاجمون لاختراق الثلاجات لم تُكشف علنًا، يقول خبراء أمن سيبراني إن كل الدلائل تشير إلى حيلة أساسية ناشئة عن كل من عدم قبول تحديثات دانفوس ومن خلال كشف واجهات الأجهزة على الإنترنت.
لماذا هذا الهجوم خطير
لوحات التحكم في مخازن تبريد السوبرماركت عادة ما تُدير جميع الثلاجات والمجمدات في المتجر بشكل متكامل وتكون قابلة للوصول عبر الإنترنت؛ ميزة تسمح لشركات الصيانة بتغيير الإعدادات عن بُعد، لكن هذه الخاصية يمكن أن تكون بوابة لدخول المهاجمين.
أعلنت شركات التجزئة أن جميع المواد الغذائية المتضررة رميت لتقليل المخاطر الصحية. وذكرت ليمو-سيكتر أن خسائر هذا الهجوم قد تصل إلى عدة ملايين يورو.
حتى الآن لم تتبن أي مجموعة أو فرد مسؤولية هذا الهجوم ولا تزال هوية الجناة مجهولة.